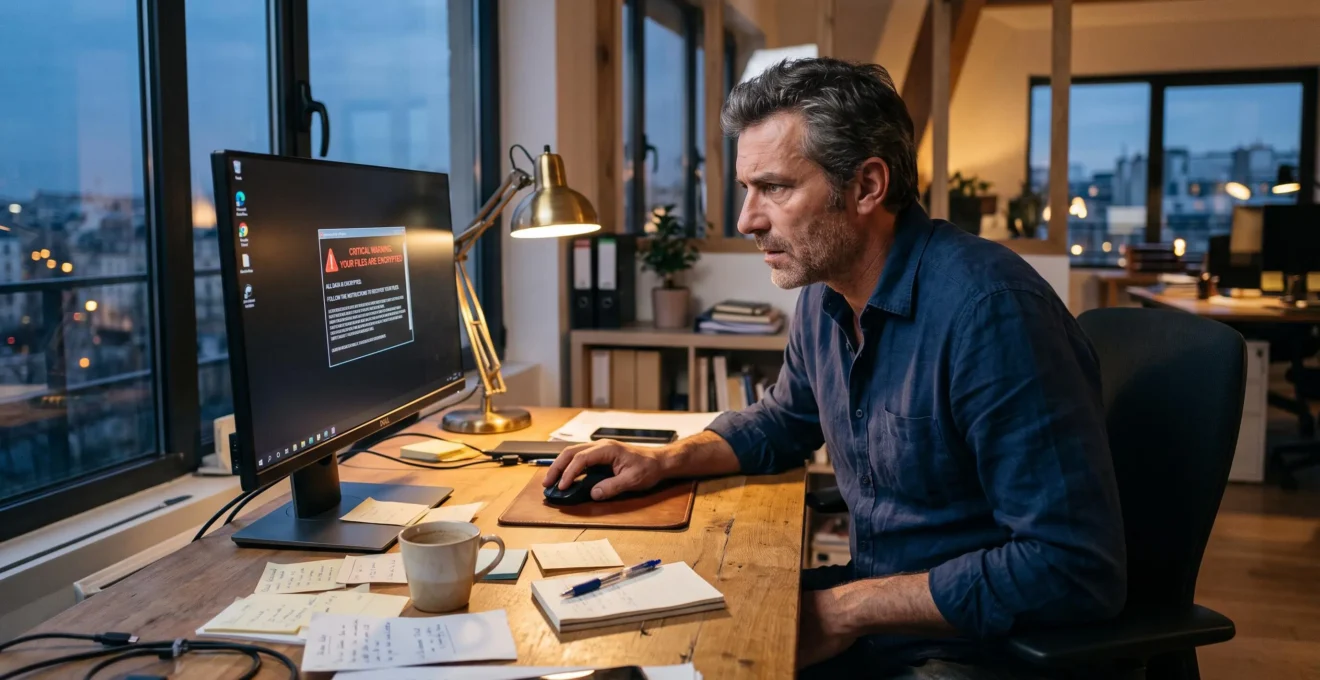
Un rançongiciel bloque vos systèmes, vos données sont chiffrées et l’attaquant exige une somme en cryptomonnaie. Votre assurance va-t-elle payer cette rançon ? La réponse courte : oui, c’est possible, mais ce n’est ni automatique ni inconditionnel. La prise en charge dépend des garanties inscrites dans votre contrat, des exclusions applicables et du respect d’obligations légales précises. Surtout, la rançon ne représente souvent qu’une fraction du coût réel d’une cyberattaque pour une PME.
Réponse directe : Une cyberassurance peut rembourser la rançon d’un rançongiciel si le contrat inclut explicitement cette garantie et si l’entreprise respecte les conditions légales, notamment le dépôt de plainte dans les 72 heures. En pratique, les frais de remédiation et la perte d’exploitation pèsent souvent plus lourd que la rançon elle-même.
Ce qu’il faut retenir avant de lire
- La rançon peut être couverte, mais sous conditions contractuelles et légales strictes
- Le dépôt de plainte dans les 72 heures est obligatoire depuis la loi LOPMI pour toute indemnisation
- Pertes d’exploitation et frais de remédiation dépassent souvent le montant de la rançon
- Chaque contrat comporte des exclusions et des franchises qui varient fortement d’un assureur à l’autre
Cyberassurance et rançongiciel : ce que couvre réellement un contrat
Un contrat de cyberassurance d’entreprise ne se résume pas au remboursement d’une rançon. Il s’articule généralement autour de plusieurs volets complémentaires : la gestion de crise (cellule d’urgence, experts forensiques), la restauration des systèmes et des données, l’indemnisation des pertes d’exploitation pendant la période d’indisponibilité, et la prise en charge des frais de notification aux personnes concernées et à la CNIL.
Le niveau de couverture varie considérablement d’un assureur à l’autre, sans standard uniforme sur le marché français. Certains contrats intègrent la rançon dans leurs garanties, d’autres l’excluent explicitement ou la soumettent à des plafonds réduits. Avant de juger de la protection réelle, il est indispensable de lire les exclusions et les conditions générales, pas seulement le tableau synthétique des garanties.
Le contexte rend cette vérification d’autant plus nécessaire que le marché se contracte. Selon les données sectorielles sur les sinistres cyber relayées par IT Social, la part des TPE et PME disposant d’une police cyber dédiée est passée de 33,6 % à 27,6 % en un an, alors même que les indemnisations versées ont bondi de 53 %.
La rançon d’un ransomware est-elle remboursée par l’assurance ?
Oui, la rançon peut être prise en charge, mais sous des conditions strictes qui combinent exigences contractuelles et obligations légales. Sur le plan juridique, le paiement d’une rançon n’est pas interdit pour une entreprise en France. En revanche, son remboursement par l’assureur est strictement encadré.
Depuis la loi LOPMI du 24 janvier 2023, l’article L12-10-1 du Code des assurances subordonne toute indemnisation liée à une atteinte à un système de traitement automatisé de données au dépôt d’une plainte dans les 72 heures suivant la connaissance de l’attaque. Sans ce signalement, l’assureur est légalement tenu de refuser la prise en charge, même si le contrat prévoit une garantie rançon.
Sur le plan contractuel, plusieurs exclusions reviennent fréquemment : le non-respect des mesures de sécurité minimales imposées par la police, les vulnérabilités préexistantes non déclarées, les sanctions internationales visant le destinataire du paiement, ou encore l’absence de déclaration dans les délais prévus au contrat. Le montant remboursé est par ailleurs soumis à un plafond spécifique, souvent distinct du plafond général, et à une franchise qui reste à la charge de l’entreprise.
Cas pratique
Une PME de logistique subit un rançongiciel un vendredi soir. La rançon demandée s’élève à 50 000 €. Son contrat prévoit une garantie rançon plafonnée à 100 000 € avec une franchise de 5 000 €. L’entreprise dépose plainte le samedi matin, dans le délai légal de 72 heures, et suit le protocole imposé par l’assureur. La rançon est prise en charge à hauteur de 45 000 €. Dans un scénario alternatif, si l’entreprise avait payé la rançon sans prévenir l’assureur ni déposer plainte, aucun remboursement n’aurait été possible.
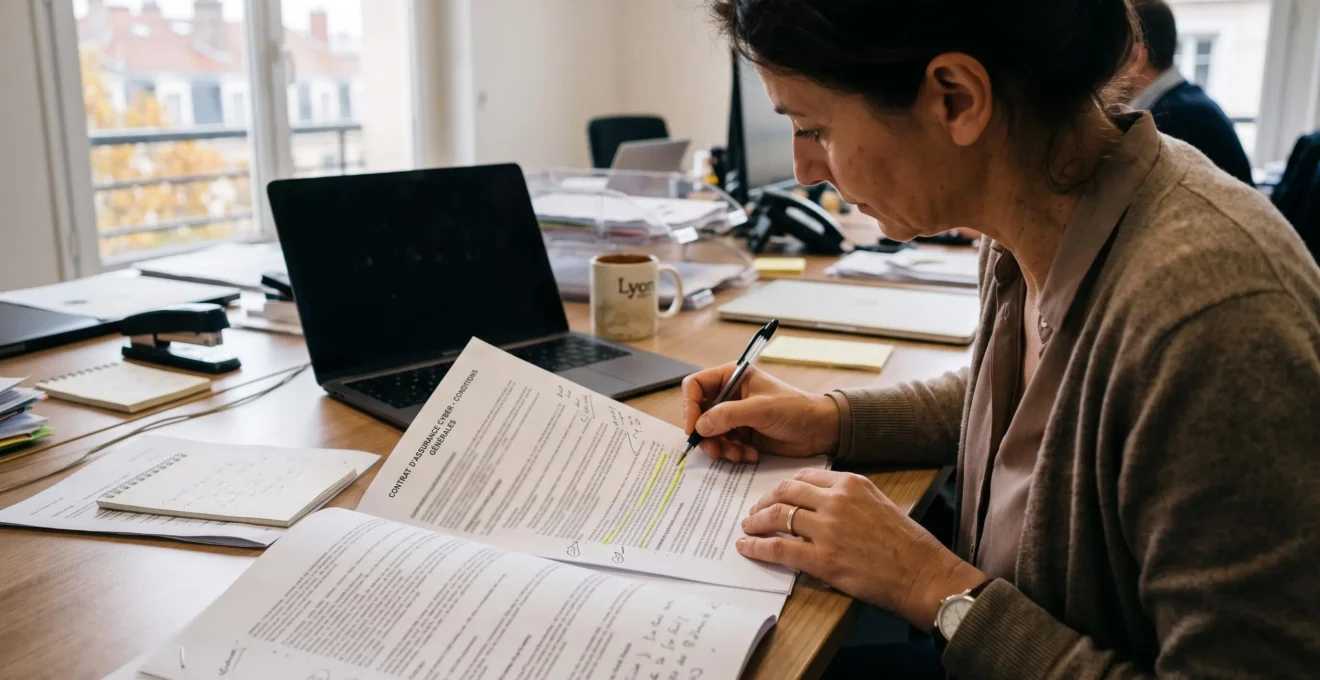
Au-delà de la rançon : pertes d’exploitation et frais de remédiation
Concentrer l’attention sur la seule rançon donne une image incomplète du coût d’une cyberattaque. Pour une PME, les postes financiers les plus lourds sont souvent la perte d’exploitation et les frais de remédiation, pas le versement à l’attaquant.
La perte d’exploitation couvre la baisse de chiffre d’affaires pendant la période d’indisponibilité des systèmes. Si votre activité est paralysée pendant dix jours, l’assureur peut indemniser la marge brute perdue, sous réserve d’une franchise temporelle généralement comprise entre 24 et 72 heures. Ce poste est souvent celui qui met la trésorerie d’une PME sous la plus forte tension.
Les frais de remédiation regroupent l’expertise forensique pour identifier la brèche, la restauration des sauvegardes, le nettoyage des systèmes infectés et les frais juridiques liés aux obligations de notification. Ces coûts s’accumulent rapidement et dépassent régulièrement le montant de la rançon elle-même.
83,2millions d’euros
Indemnisations cyber versées en France en 2026 pour 1 251 sinistres déclarés, en hausse de 53 % (données AMRAE relayées par IT Social).
Ce chiffre reflète l’ensemble des postes indemnisés — remédiation, pertes d’exploitation, frais de crise et, dans certains cas, rançon — et illustre l’ampleur réelle du risque financier pour les entreprises françaises.
Prévention, intervention, indemnisation : l’ensemble qui protège l’entreprise
La couverture assurantielle ne fonctionne pas isolément. Elle s’insère dans un dispositif en trois temps : prévention, intervention, indemnisation. Chacune de ces étapes influence directement les deux autres.
La prévention réduit la probabilité d’attaque et conditionne souvent l’accès aux garanties. Un assureur peut exiger la mise en place de sauvegardes déconnectées, l’authentification multifacteur sur les accès critiques ou la sensibilisation régulière des salariés au phishing. Le non-respect de ces exigences peut constituer un motif d’exclusion ou de réduction de l’indemnisation.
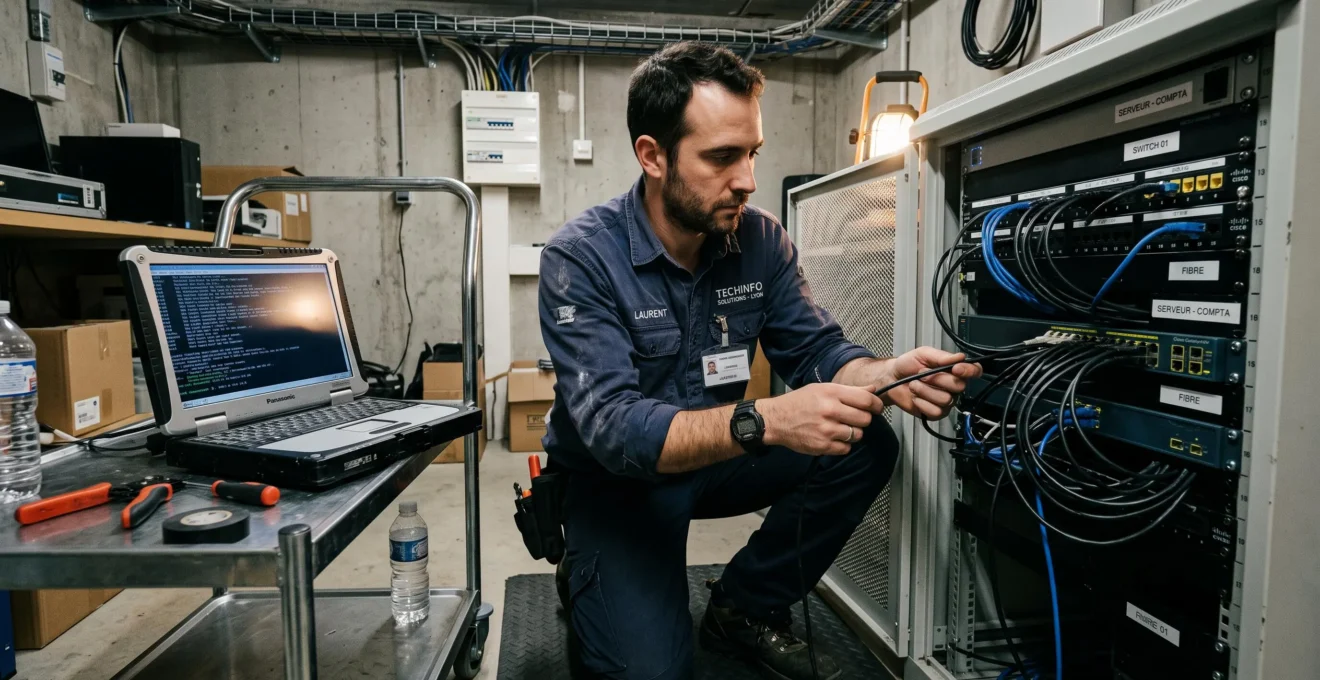
L’intervention mobilise la cellule de crise de l’assureur dès les premières heures. Experts forensiques, négociateurs et juristes interviennent pour contenir l’attaque, évaluer l’opportunité de payer la rançon et limiter l’impact financier. C’est cette réactivité qui facilite ensuite le processus d’indemnisation et accélère la reprise d’activité.
Pour approfondir le rôle de la cyber-assurance face aux menaces numériques au quotidien, il est utile de considérer ces trois piliers comme un ensemble cohérent plutôt que comme des garanties isolées.
Comment vérifier la couverture rançon avant de souscrire ?
La lecture attentive du contrat reste le seul moyen de connaître précisément l’étendue de votre protection. Selon le cadre légal du paiement de rançon détaillé par InCyber News, l’indemnisation reste conditionnée au double signalement — notification CNIL ou ANSSI et dépôt de plainte judiciaire — ce qui doit figurer clairement dans les obligations de l’assuré.
Voici les points à vérifier systématiquement avant de souscrire ou de renouveler votre contrat :
- Garantie rançon explicite : la prise en charge de la rançon est-elle mentionnée noir sur blanc, ou absente des conditions particulières ?
- Plafond et franchise : quel est le montant maximum remboursable au titre de la rançon, et quelle somme reste à votre charge ?
- Exclusions : quels scénarios sont exclus (défaut de mise à jour, absence de sauvegardes, sanctions internationales) ?
- Conditions de versement : l’assureur impose-t-il un protocole de négociation, un délai de déclaration ou l’intervention de ses propres experts avant tout paiement ?
- Pertes d’exploitation : la franchise temporelle et le plafond sont-ils adaptés à votre délai de reprise d’activité réaliste ?
Comparer plusieurs contrats sur ces critères, plutôt que sur le seul montant de la prime, vous évitera de découvrir une exclusion critique le jour de l’attaque.
Mon contrat cyber exclut-il le remboursement de la rançon dans certains cas ?
Oui, la plupart des contrats prévoient des exclusions spécifiques : non-respect des mesures de sécurité imposées, défaut de déclaration dans les délais, sanctions internationales, ou paiement effectué sans l’accord préalable de l’assureur. Ces exclusions figurent dans les conditions générales et particulières de votre police.
Comment savoir si une cyberassurance PME couvre la rançon et la perte d’exploitation ?
Vérifiez les conditions particulières de votre contrat pour la mention explicite d’une garantie rançon et d’une garantie perte d’exploitation. Contrôlez les plafonds, les franchises et les conditions de déclenchement de chaque volet. Un courtier spécialisé peut vous aider à comparer les niveaux de couverture entre plusieurs offres.
Quelles conditions vérifier avant de souscrire une cyberassurance pour un rançongiciel ?
Assurez-vous que le contrat prévoit la prise en charge de la rançon, des frais de remédiation et de la perte d’exploitation. Vérifiez les obligations de sécurité imposées (sauvegardes, authentification multifacteur), le délai de déclaration du sinistre et l’obligation légale de dépôt de plainte dans les 72 heures.
Information importante : cet article fournit des repères généraux sur le fonctionnement des contrats de cyberassurance en France. Il ne constitue pas un conseil personnalisé. Les garanties, exclusions et conditions varient selon les assureurs et les polices souscrites. Pour une analyse adaptée à votre situation, rapprochez-vous de votre assureur ou d’un courtier spécialisé.
La rançon n’est qu’un maillon d’une chaîne de coûts bien plus longue. Avant de souscrire, prenez le temps de lire les exclusions, de vérifier les plafonds et de vous assurer que votre entreprise respecte les exigences de sécurité qui conditionneront l’indemnisation le jour où vous en aurez besoin.